Configuración avanzada de Active Directory
Despliegue de un dominio de Active Directory para una empresa ficticia («TechSolutions») y configuración de su administración: estructura de unidades organizativas por departamento, cuentas de usuario y equipo, grupos de seguridad anidados, políticas de contraseñas y bloqueo mediante GPO, perfiles móviles y carpetas personales, restricciones de inicio de sesión, un script de inicio que mapea una unidad de red y la delegación de una OU a un usuario sin privilegios de administrador de dominio.
Entorno
- Servidor Windows Server en máquina virtual, promovido a primer controlador de un bosque nuevo (dominio
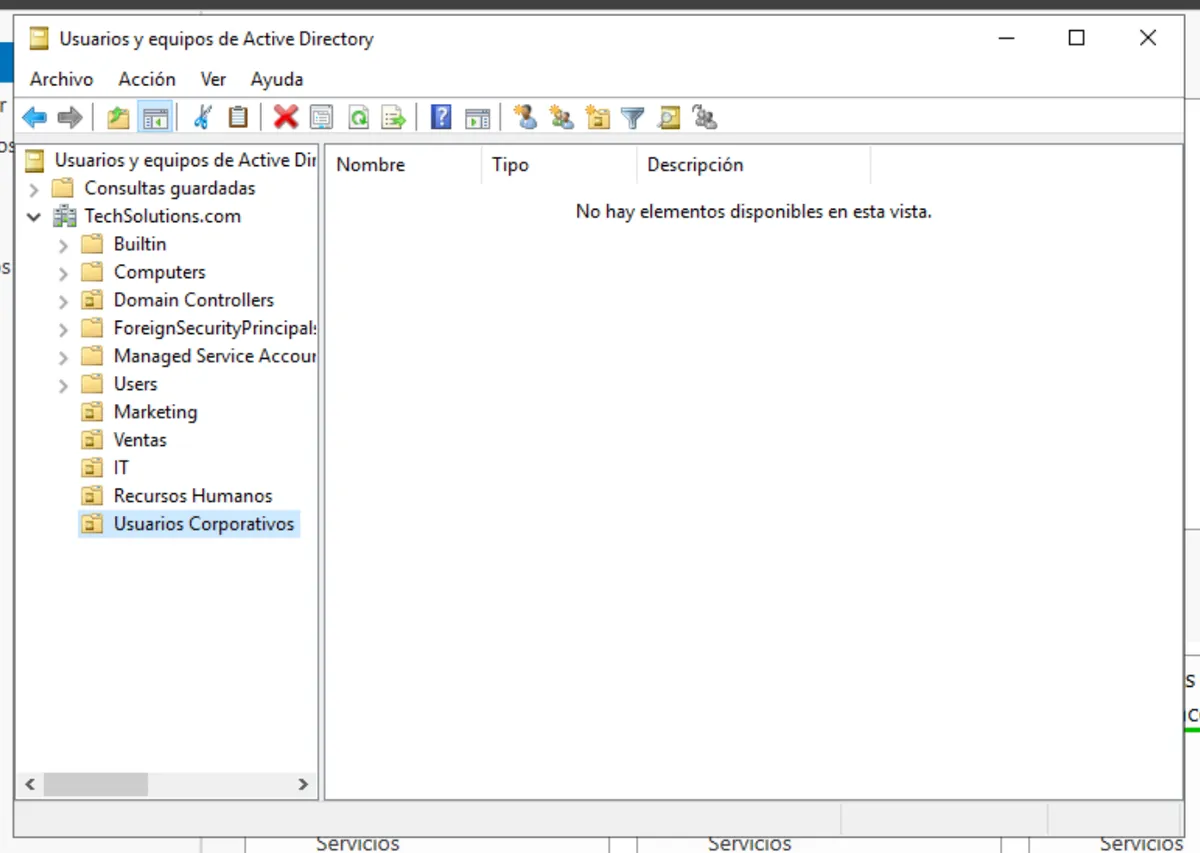
TechSolutions.com; el diseño inicial eratechsolutions.local). - Unidades organizativas: Marketing, Ventas, IT, Recursos_Humanos y Usuarios_Corporativos.
- Carpetas compartidas en
C:\Recursos: Perfiles, CarpetasPersonales y Datos_Compartidos_Empleados.
Pasos
1. Instalación del rol y promoción a controlador de dominio
- En el Administrador del servidor: Agregar roles y características → Servicios de dominio de Active Directory.
- Al terminar la instalación, «Promover este servidor a controlador de dominio» → «Agregar un nuevo bosque» con el nombre del dominio.
- Se define la contraseña del modo de restauración de servicios de directorio (DSRM), se revisan el nombre NetBIOS y las rutas de la base de datos, y se instala. El servidor se reinicia ya como controlador de dominio.
2. Unidades organizativas, usuarios y equipos
En «Usuarios y equipos de Active Directory», clic derecho sobre el dominio → Nuevo → Unidad organizativa, una por departamento. Dentro de cada OU se crea un usuario y una cuenta de equipo de prueba (Nuevo → Usuario / Equipo), con la opción de que el usuario cambie la contraseña en el primer inicio de sesión.
3. Grupos de seguridad y anidamiento
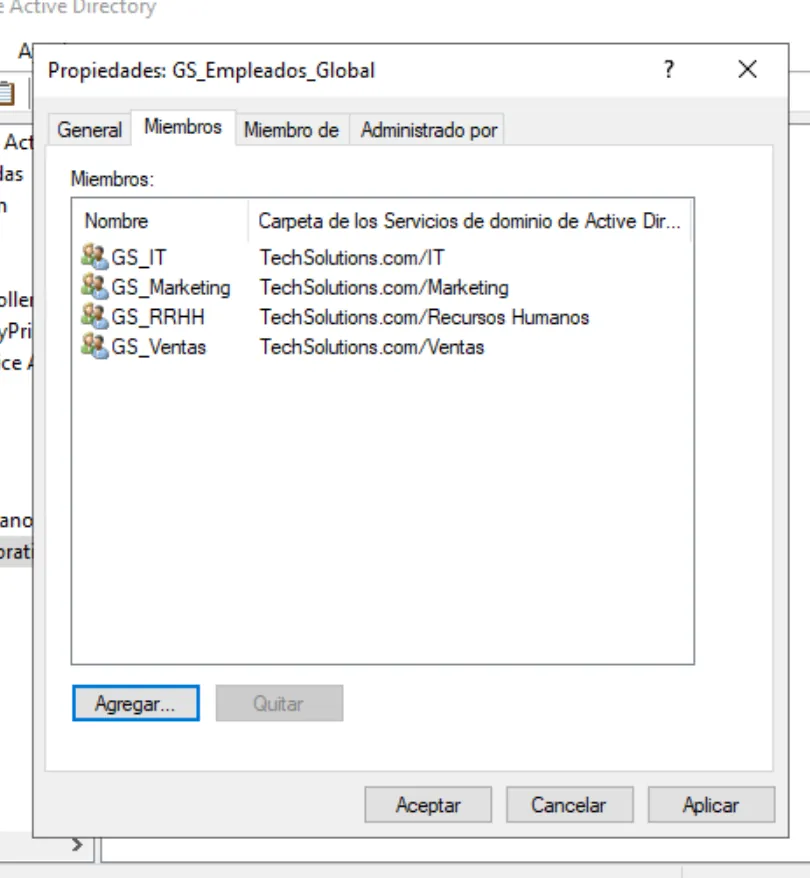
En cada OU se crea un grupo de seguridad global (GS_Marketing, GS_Ventas, etc.) con los usuarios de ese departamento. En Usuarios_Corporativos se crea el grupo universal GS_Empleados_Global y se le añaden como miembros los grupos de departamento, en lugar de añadir usuarios uno a uno.
4. GPO de contraseñas y bloqueo de cuentas
En «Administración de directivas de grupo» se crea una GPO vinculada a la OU Usuarios_Corporativos y se edita en Configuración del equipo → Directivas → Configuración de Windows → Configuración de seguridad → Directivas de cuenta:
- Longitud mínima de la contraseña: 10 caracteres.
- La contraseña debe cumplir los requisitos de complejidad: habilitada.
- Historial de contraseñas: 5 contraseñas recordadas.
- Umbral de bloqueo de cuenta: 3 intentos fallidos.
- Duración del bloqueo de cuenta: 15 minutos.
La directiva se aplica al momento con:
gpupdate /force5. Perfil móvil y carpeta personal
Las carpetas Perfiles y CarpetasPersonales se comparten con «Uso compartido avanzado». En las propiedades de un usuario de Ventas (pestaña Perfil) se indica la ruta del perfil móvil, y en un usuario de Marketing se conecta la carpeta particular como unidad Z:. La variable %username% se sustituye por el nombre de cada usuario; en lugar de techsolutions va el nombre del servidor.
\\techsolutions\Perfiles\%username%
\\techsolutions\CarpetasPersonales\%username%
6. Restricciones de inicio de sesión
- Por equipo: en la pestaña Cuenta del usuario de IT, «Iniciar sesión en…» → «Los siguientes equipos»: PC-IT01 y PC-IT02.
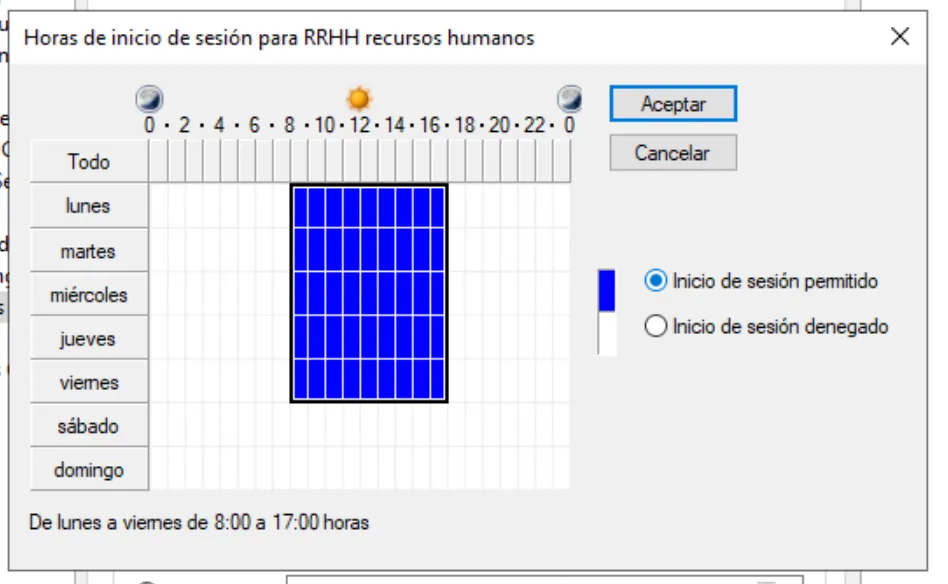
- Por horario: en el usuario de Recursos Humanos, «Horas de inicio de sesión…»: se deniega todo y se permite de lunes a viernes de 8:00 a 17:00.
7. Script de inicio de sesión
Se comparte la carpeta C:\Recursos\Datos_Compartidos_Empleados y se crea un archivo .bat que mapea la unidad Z:. En el laboratorio se borra antes Z: porque ya se había usado en el paso 5; en un entorno real se usaría otra letra.
@echo off
:: Borramos la unidad Z si ya existe para evitar errores
net use Z: /delete /y
:: Conectamos la unidad Z a la carpeta compartida
net use Z: \\WIN-UDBDHNR703L\Datos_Compartidos_Empleados
Se crea una GPO vinculada al dominio y, en Configuración de usuario → Directivas → Configuración de Windows → Scripts → Iniciar sesión, se añade el archivo. En el filtrado de seguridad de la GPO se sustituye «Usuarios autenticados» por GS_Empleados_Global, para que solo se aplique a los empleados.
8. Delegación de control
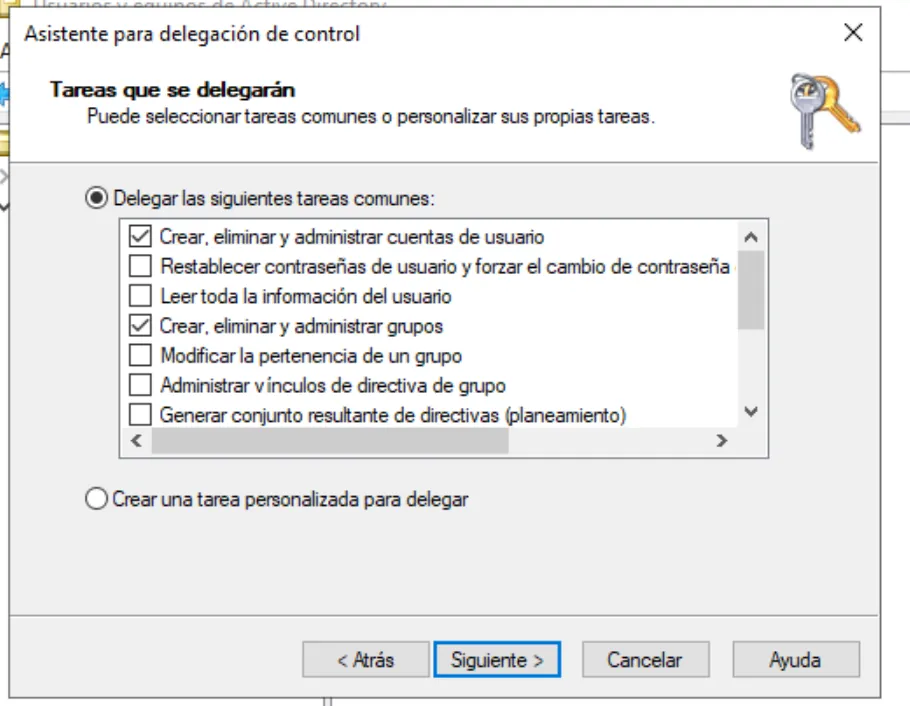
Se crea el usuario AdminMarketing como usuario normal (sin pertenencia a Admins. del dominio) y, con el asistente «Delegar control…» sobre la OU Marketing, se le conceden solo dos tareas: «Crear, eliminar y administrar cuentas de usuario» y «Crear, eliminar y administrar grupos».
Verificación
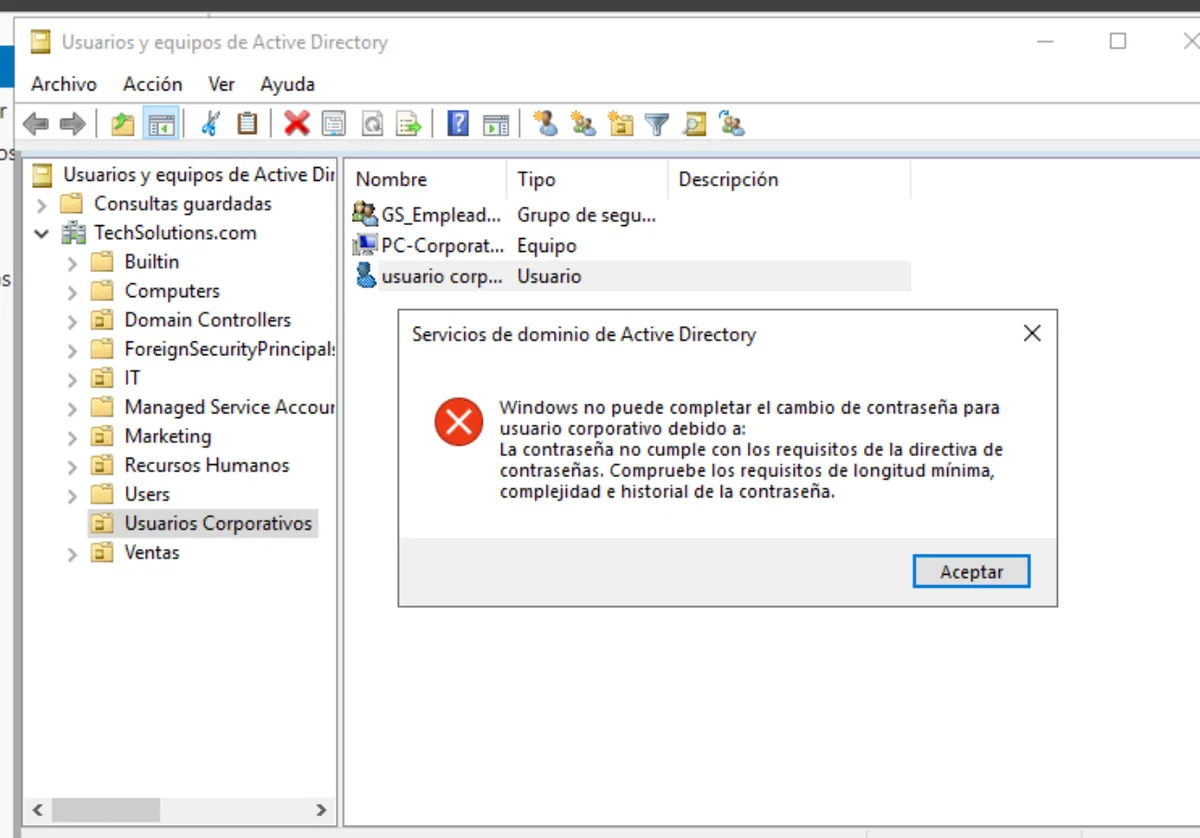
- Política de contraseñas: al intentar asignar la contraseña «123» a un usuario de Usuarios_Corporativos, Windows la rechaza porque no cumple los requisitos de la directiva de contraseñas.
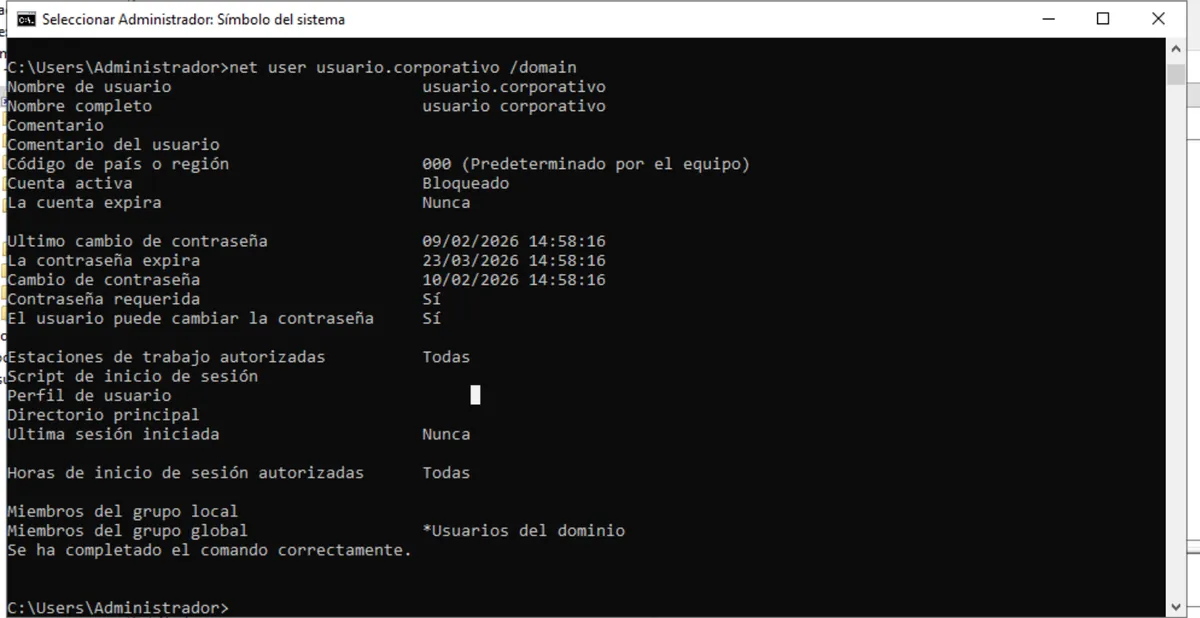
- Bloqueo de cuenta: se fuerzan inicios de sesión fallidos con
runas /user:TechSolutions\usuario.corporativo notepad. Tras superar el umbral,runasdevuelve el error 1909 (cuenta bloqueada) ynet user usuario.corporativo /domainmuestra la cuenta como bloqueada.
Conclusión
El dominio queda organizado por departamentos, con permisos asignados a grupos y no a usuarios sueltos, políticas de contraseña y bloqueo aplicadas por GPO, restricciones de equipo y horario en las cuentas que lo requieren y una administración delegada que no necesita privilegios de administrador de dominio.