Recursos compartidos en un entorno mixto Windows y Linux
Montaje de un servidor de archivos en Windows Server para dos departamentos, con carpetas compartidas por SMB cuyo acceso se controla con permisos NTFS por grupo, y una impresora compartida. Después se accede a esos recursos desde Linux con el cliente SAMBA, se comparte una carpeta Linux por NFS y se comprueba en cada caso que los permisos se cumplen.
Entorno
- Servidor Windows (192.168.100.5) con el rol «Servicios de iSCSI y archivo».
- Grupos locales: Administración (Ana y Carlos) y Diseño (Laura, Pedro y Sofía).
- Carpetas compartidas:
C:\ProyectosyC:\AdminDocs, más la impresoraImpresora_Principal. - Equipo Ubuntu con los usuarios pedro y sofia (grupo diseno), que hace de cliente SAMBA y de servidor y cliente NFS.
| Recurso | Diseño | Administración |
|---|---|---|
| Proyectos | Control total | Lectura y ejecución, mostrar contenido y leer |
| AdminDocs | Sin acceso | Control total |
Pasos
1. Servidor de archivos, usuarios y grupos
En el Administrador del servidor se instala «Servicios de iSCSI y archivo» (dentro de Servicios de archivos y almacenamiento). Con compmgmt.msc, en Usuarios y grupos locales, se crean los grupos y los cinco usuarios con su contraseña, y cada usuario se añade a su grupo.
2. Carpetas compartidas y permisos NTFS
- Se crean
C:\ProyectosyC:\AdminDocsy se comparten con «Uso compartido avanzado», con Control total para Todos a nivel de recurso compartido. El acceso real se limita con NTFS. - En Seguridad → Opciones avanzadas de cada carpeta: «Deshabilitar herencia», convertir los permisos heredados en explícitos y quitar las entradas del grupo Usuarios.
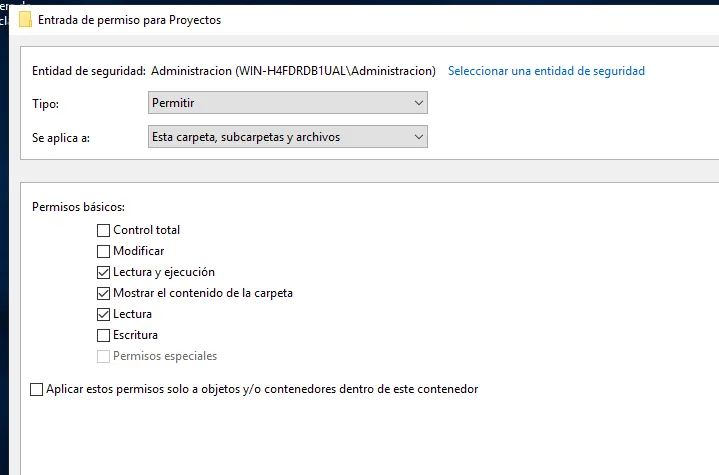
- En Proyectos se añade Diseño con Control total y Administración con lectura y ejecución, mostrar contenido y leer. En AdminDocs se añade solo Administración, con Control total.
3. Impresora compartida
En Dispositivos e impresoras se agrega una impresora local con el controlador Generic / Text Only, se comparte como Impresora_Principal y en su pestaña Seguridad se comprueba que Todos tiene permitido Imprimir.
4. Acceso desde Windows
Desde el explorador («Conectar a unidad de red», con la opción de conectar con otras credenciales) se monta cada recurso con un usuario distinto:
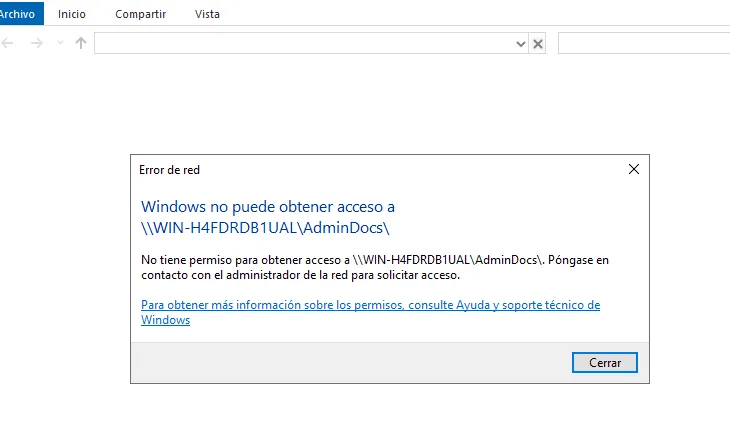
- Laura (Diseño): Proyectos en P: permite crear carpetas; AdminDocs devuelve «Windows no puede obtener acceso».
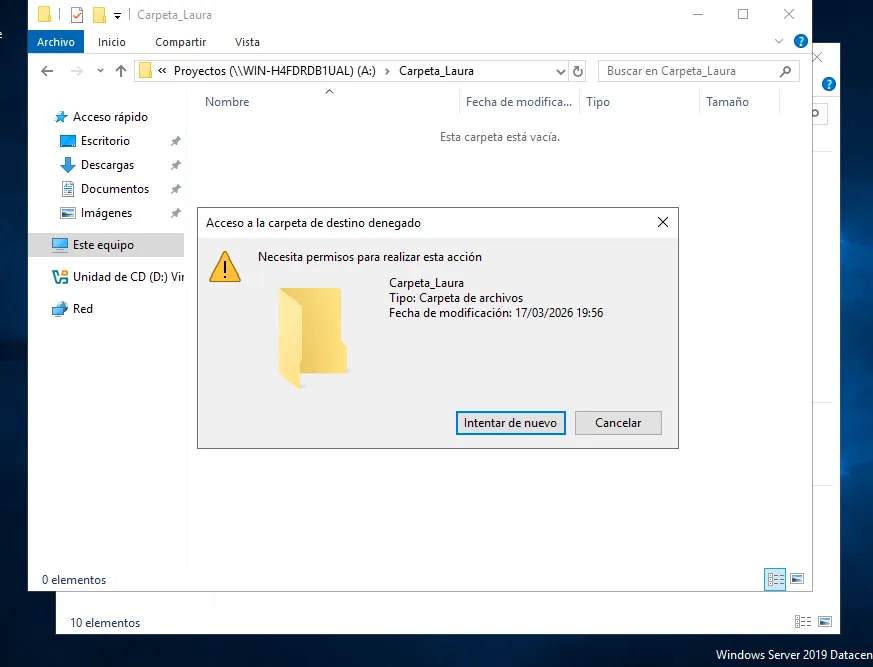
- Ana (Administración): AdminDocs en A: permite crear archivos; en Proyectos, Windows deniega cualquier cambio por falta de permisos.
5. Acceso desde Linux con SAMBA
sudo apt install smbclient cifs-utils -y
smbclient //192.168.100.5/Proyectos -U pedro
smbclient //192.168.100.5/AdminDocs -U pedro
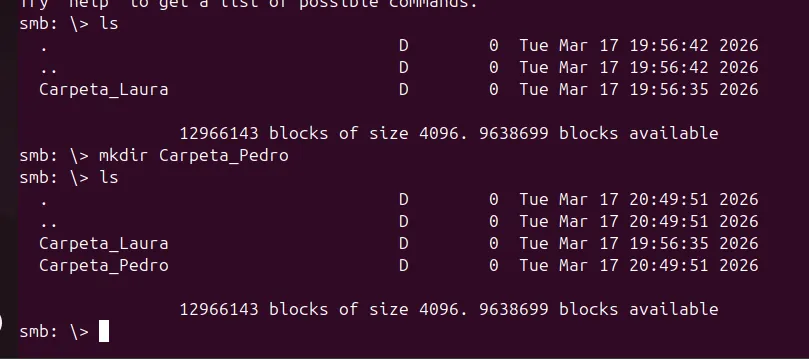
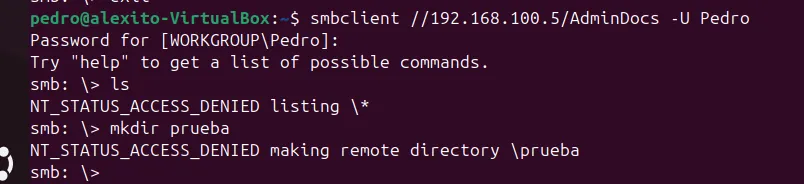
Con pedro (Diseño), en Proyectos se puede listar y crear carpetas; en AdminDocs tanto ls como mkdir devuelven NT_STATUS_ACCESS_DENIED.
6. Carpeta compartida por NFS
En el equipo Ubuntu se instala el servidor NFS y se prepara la carpeta de Sofía, con propietaria sofia y grupo diseno:
sudo apt install nfs-kernel-server nfs-common -y
sudo mkdir -p /home/sofia/Recursos_Linux
sudo chown sofia:diseno /home/sofia/Recursos_Linux
sudo chmod 770 /home/sofia/Recursos_Linux
Se exporta en /etc/exports y se reinicia el servicio. En el laboratorio, servidor y cliente NFS son el mismo equipo, por eso la exportación es para 127.0.0.1:
/home/sofia/Recursos_Linux 127.0.0.1(rw,sync,no_subtree_check)sudo systemctl restart nfs-kernel-server
sudo mkdir -p /mnt/Carpeta_Sofia
sudo mount 127.0.0.1:/home/sofia/Recursos_Linux /mnt/Carpeta_Sofia
su pedro
touch /mnt/Carpeta_Sofia/prueba.txt
ls -l /mnt/Carpeta_Sofia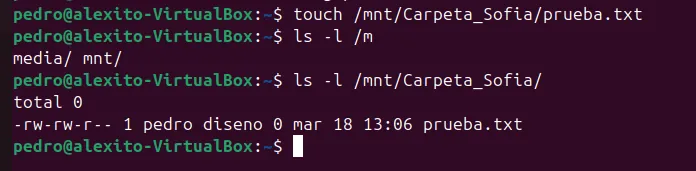
7. Impresora del servidor desde Linux
Con system-config-printer se añade una impresora de red de tipo «Impresora Windows vía SAMBA» con la URI smb://192.168.100.5/Impresora_Principal y las credenciales de pedro, y un controlador genérico. En sus propiedades aparece conectada al servidor Windows.
Verificación
Cada usuario solo puede hacer lo que permite su grupo, tanto desde Windows como desde Linux: Diseño escribe en Proyectos y no entra en AdminDocs; Administración escribe en AdminDocs y solo lee Proyectos; y el miembro del grupo diseno puede escribir en la carpeta NFS de Sofía.
Buenas prácticas
- Autenticación: política de contraseñas por GPO (longitud, complejidad y rotación) y doble factor para los accesos críticos o remotos.
- Cifrado y copias: forzar SMB 3.0 para cifrar el tráfico entre equipos y hacer copias periódicas de Proyectos y AdminDocs con la regla 3-2-1.
- Auditoría: activar la auditoría de acceso a objetos en Windows Server para registrar quién accede, modifica o borra archivos y los intentos fallidos.
Conclusión
Un mismo modelo de permisos por grupo funciona para clientes Windows y Linux: el recurso compartido se abre a todos y es NTFS (o los permisos de Linux en el caso de NFS) lo que decide qué puede hacer cada usuario.