Redes VLAN y enrutamiento inter-VLAN
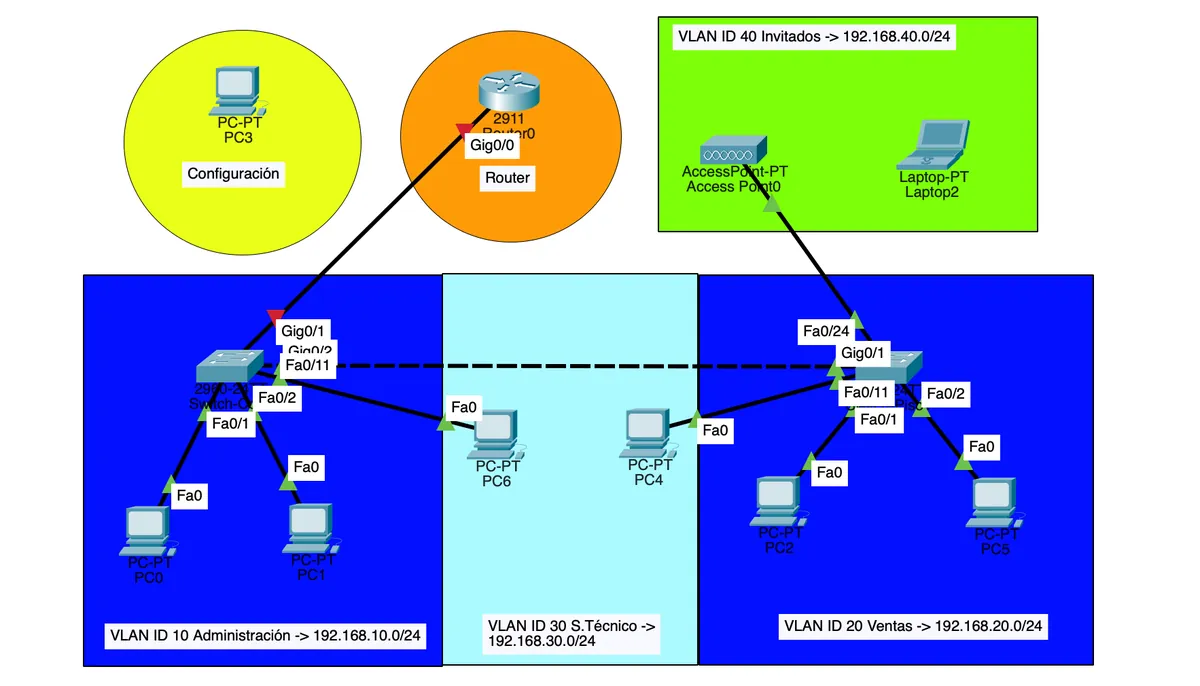
Segmentación de la red de una empresa ficticia («TecnoSoluciones S.L.») en cuatro VLAN repartidas entre dos switches, con enlaces troncales 802.1Q y un router que enruta entre ellas mediante subinterfaces (router-on-a-stick). Se añade un punto de acceso Wi-Fi para invitados y una ACL extendida que impide que esa red llegue a las demás VLAN. El laboratorio se realiza en Cisco Packet Tracer.
Entorno y topología
| VLAN | Uso | Red | Puerta de enlace |
|---|---|---|---|
| 10 | Administración | 192.168.10.0/24 | 192.168.10.1 |
| 20 | Ventas | 192.168.20.0/24 | 192.168.20.1 |
| 30 | Soporte técnico | 192.168.30.0/24 | 192.168.30.1 |
| 40 | Invitados (Wi-Fi, solo Internet) | 192.168.40.0/24 | 192.168.40.1 |
Asignación de puertos de acceso:
- Switch-Core: Fa0/1–Fa0/10 en la VLAN 10 y Fa0/11–Fa0/20 en la VLAN 30.
- Switch-Piso1: Fa0/1–Fa0/10 en la VLAN 20, Fa0/11–Fa0/20 en la VLAN 30 y Fa0/24 en la VLAN 40 (punto de acceso de invitados).
Enlaces troncales 802.1Q, con todas las VLAN permitidas:
- Router Gi0/0 ↔ Switch-Core Gi0/1.
- Switch-Core Gi0/2 ↔ Switch-Piso1 Gi0/1.
Pasos
1. Nombre de los switches
Desde un PC conectado por cable de consola se asigna el nombre a cada switch (en el segundo, Switch-Piso1):
Switch>enable
Switch#configure terminal
Switch(config)#hostname Switch-Core
Switch-Core(config)#exit
Switch-Core#write memory
2. Creación de las VLAN
Las cuatro VLAN se crean con su nombre en los dos switches, para que ambos las conozcan:
Switch-Core#configure terminal
Switch-Core(config)#vlan 10
Switch-Core(config-vlan)#name Administracion
Switch-Core(config-vlan)#vlan 20
Switch-Core(config-vlan)#name Ventas
Switch-Core(config-vlan)#vlan 30
Switch-Core(config-vlan)#name Soporte
Switch-Core(config-vlan)#vlan 40
Switch-Core(config-vlan)#name Invitados
Switch-Core(config-vlan)#end
Switch-Core#write memory
3. Puertos de acceso
Cada rango de puertos se pone en modo acceso y se asigna a su VLAN. Ejemplo para la VLAN 10 en Switch-Core; el resto de rangos se configura igual con su VLAN correspondiente:
Switch-Core(config)#interface range fastEthernet 0/1-10
Switch-Core(config-if-range)#switchport mode access
Switch-Core(config-if-range)#switchport access vlan 10
Switch-Piso1(config)#interface range fastEthernet 0/1-10
Switch-Piso1(config-if-range)#switchport mode access
Switch-Piso1(config-if-range)#switchport access vlan 204. Enlaces troncales
En Switch-Core, las interfaces Gi0/1 (hacia el router) y Gi0/2 (hacia Switch-Piso1) pasan a modo troncal; en Switch-Piso1, la Gi0/1:
Switch-Core(config)#interface gigabitEthernet 0/1
Switch-Core(config-if)#switchport mode trunk
Switch-Core(config-if)#interface gigabitEthernet 0/2
Switch-Core(config-if)#switchport mode trunk

Switch-Piso1(config)#interface gigabitEthernet 0/1
Switch-Piso1(config-if)#switchport mode trunk
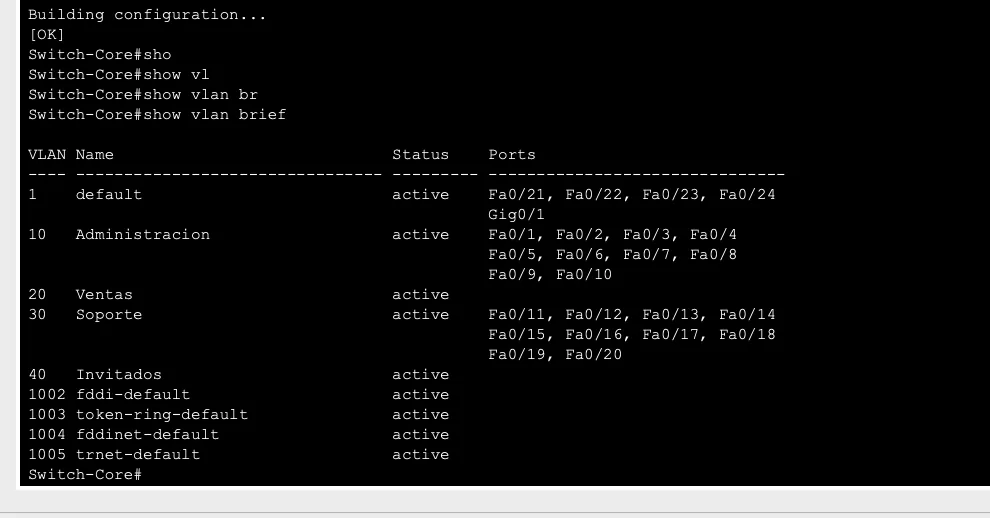
La asignación se comprueba en cada switch con show vlan brief.
5. Router-on-a-stick
En el router se levanta la interfaz física Gi0/0 (sin IP) y se crea una subinterfaz por VLAN con encapsulación 802.1Q y la IP de puerta de enlace:
Router(config)#interface gigabitEthernet 0/0
Router(config-if)#no shutdown
Router(config-if)#exit
Router(config)#interface gigabitEthernet 0/0.10
Router(config-subif)#encapsulation dot1Q 10
Router(config-subif)#ip address 192.168.10.1 255.255.255.0
Router(config-subif)#exit
Router(config)#interface gigabitEthernet 0/0.20
Router(config-subif)#encapsulation dot1Q 20
Router(config-subif)#ip address 192.168.20.1 255.255.255.0
Router(config-subif)#exit
Router(config)#interface gigabitEthernet 0/0.30
Router(config-subif)#encapsulation dot1Q 30
Router(config-subif)#ip address 192.168.30.1 255.255.255.0
Router(config-subif)#exit
Router(config)#interface gigabitEthernet 0/0.40
Router(config-subif)#encapsulation dot1Q 40
Router(config-subif)#ip address 192.168.40.1 255.255.255.0
Router(config-subif)#exit
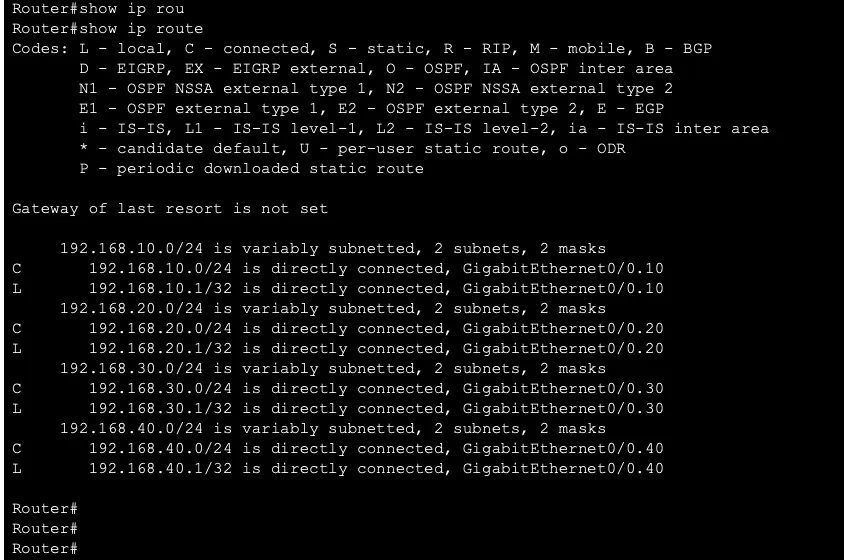
Con show ip route se comprueba que las cuatro redes aparecen como directamente conectadas a sus subinterfaces.
6. Equipos y punto de acceso de invitados
En cada PC se configuran de forma estática la IP, la máscara y la puerta de enlace de su VLAN. En el punto de acceso conectado a Fa0/24 se configura el puerto inalámbrico (Port 1) con el SSID Invitados y autenticación WPA2-PSK. Al portátil de pruebas se le sustituye la tarjeta de red cableada por el módulo inalámbrico WPC300N y se conecta a esa red.
7. ACL para aislar la VLAN de invitados
Una ACL extendida deniega el tráfico de la red 192.168.40.0/24 hacia las otras tres VLAN y permite el resto (la salida a Internet). Se aplica de entrada en la subinterfaz de invitados:
Router(config)#access-list 140 deny ip 192.168.40.0 0.0.0.255 192.168.10.0 0.0.0.255
Router(config)#access-list 140 deny ip 192.168.40.0 0.0.0.255 192.168.20.0 0.0.0.255
Router(config)#access-list 140 deny ip 192.168.40.0 0.0.0.255 192.168.30.0 0.0.0.255
Router(config)#access-list 140 permit ip any any
Router(config)#interface gigabitEthernet 0/0.40
Router(config-subif)#ip access-group 140 in
Router(config-subif)#end
Router#write memory
Verificación
- Ping entre equipos de la misma VLAN y entre equipos de VLAN distintas: responden.
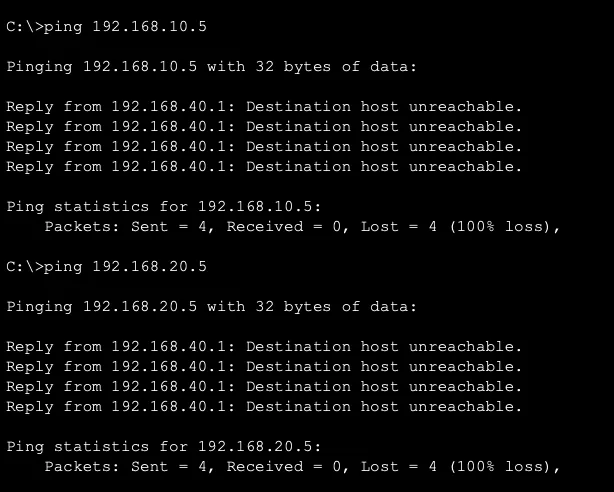
- Ping desde el portátil de invitados a equipos de otras VLAN: «Destination host unreachable», devuelto por el router (192.168.40.1), mientras que su puerta de enlace sí responde.
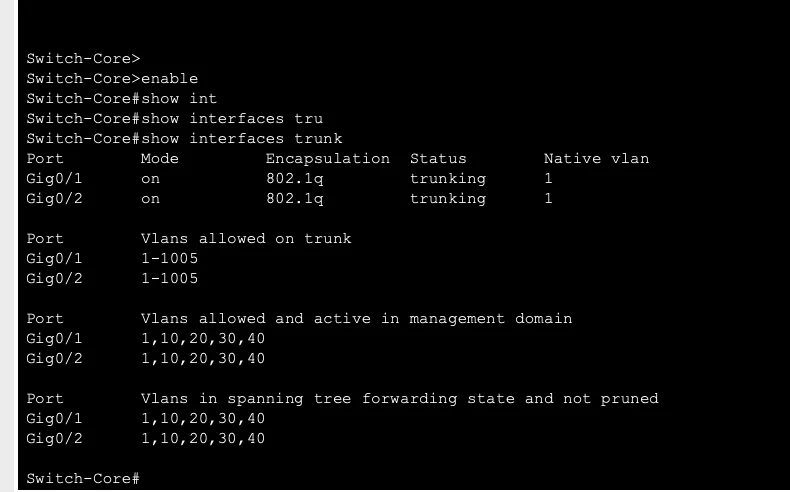
show interfaces trunken los dos switches: Gi0/1 y Gi0/2 en modo troncal con encapsulación 802.1q y las VLAN 1, 10, 20, 30 y 40 activas.
Buena práctica: VLAN nativa 99
Para no dejar la VLAN 1 como nativa, se crea la VLAN 99 en los dos switches, se asigna como nativa en los troncales y se crea en el router la subinterfaz correspondiente:
Switch-Core(config)#vlan 99
Switch-Core(config-vlan)#name Nativa
Switch-Core(config-vlan)#exit
Switch-Core(config)#interface range gi0/1-2
Switch-Core(config-if-range)#switchport trunk native vlan 99

Router(config)#interface gigabitEthernet 0/0.99
Router(config-subif)#encapsulation dot1Q 99 native
Conclusión
Cada departamento queda en su propio dominio de difusión, el router enruta entre las VLAN con una sola interfaz física y la red de invitados solo tiene salida hacia fuera. Las comprobaciones con show vlan brief, show ip route, show interfaces trunk y los pings confirman la segmentación y el aislamiento.