Gestión y permisos en Active Directory
Gestión diaria de un dominio de Active Directory: unión de un equipo cliente al dominio, creación de usuarios y grupos de seguridad para un proyecto («Proyecto Alfa»), una carpeta compartida con permisos NTFS ajustados al principio de mínimo privilegio, delegación de la gestión de usuarios de una OU y auditoría final de permisos desde la línea de comandos.
Entorno
- Dos máquinas virtuales: un Windows Server controlador del dominio
TechSolutions.com(IP 192.168.10.4) y un cliente Windows que se une al dominio. - Unidades organizativas:
UO_Departamentosy, dentro,UO_Diseño. - Grupos globales de seguridad:
GS_ProyectoAlfa_DisenoyGS_ProyectoAlfa_Desarrollo, con un usuario de prueba cada uno. - Carpeta compartida
C:\ProyectoAlfaen el servidor.
Pasos
1. Unión del equipo al dominio
- En el cliente, en las propiedades de TCP/IPv4 del adaptador, se configura como servidor DNS la IP del controlador de dominio (192.168.10.4) y se comprueba la conectividad con
ping. - Con
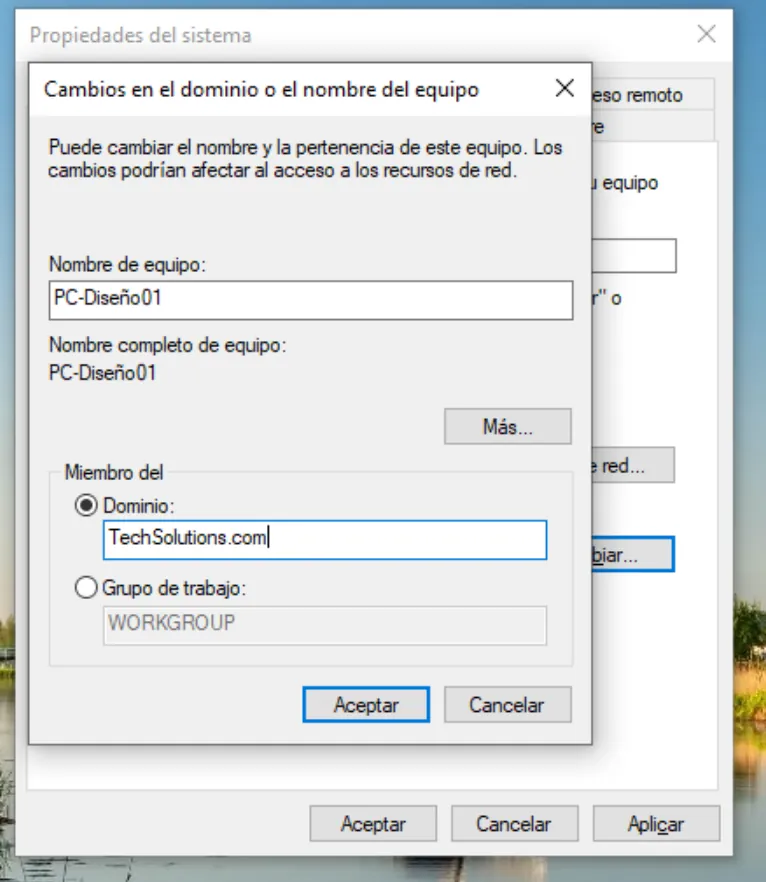
sysdm.cpl→ Cambiar, se asigna el nombre del equipo y el dominioTechSolutions.com, y se introducen las credenciales de un administrador del dominio. - En el servidor, con
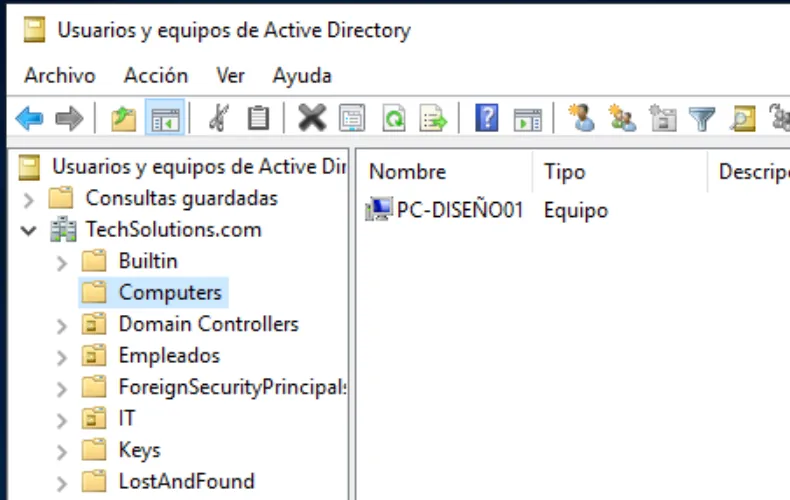
dsa.msc, el equipo aparece en el contenedor Computers.
2. Usuarios y grupos de seguridad del proyecto
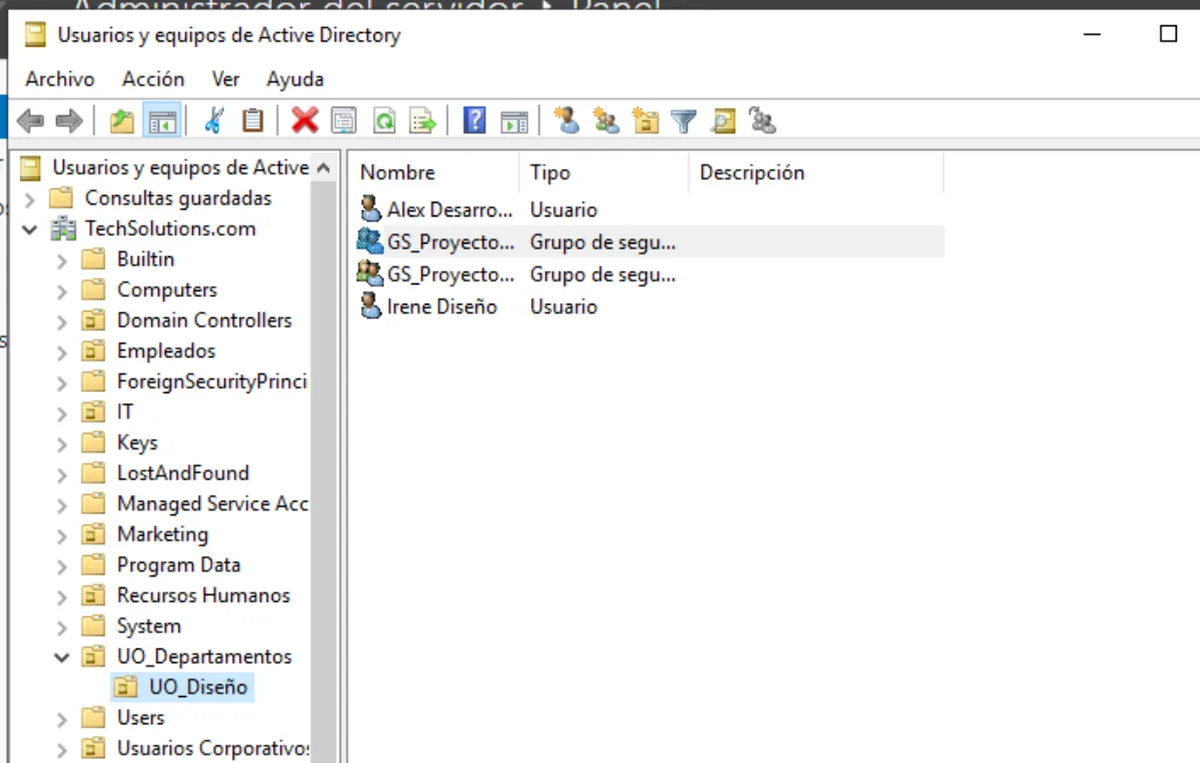
Se crea la OU UO_Departamentos y, dentro, UO_Diseño. En ella se crean dos usuarios de prueba y los dos grupos del proyecto con ámbito Global y tipo Seguridad. Cada usuario se añade a su grupo desde la pestaña Miembros (Agregar → Comprobar nombres).
3. Carpeta compartida con permisos NTFS
- Se crea
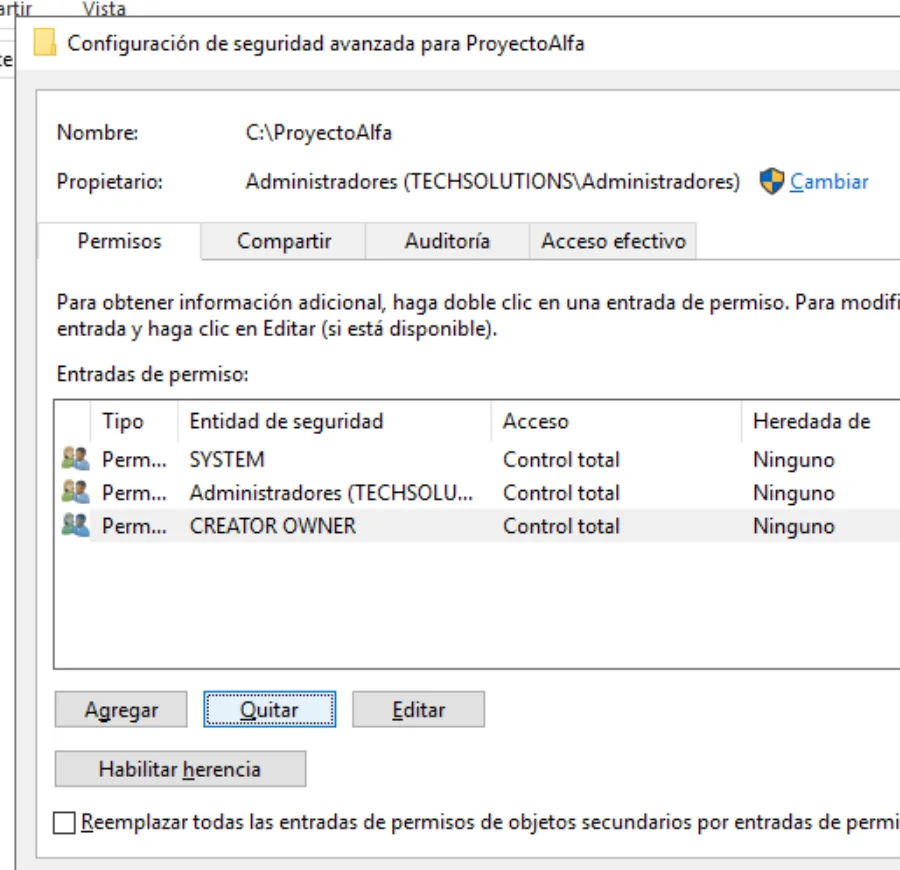
C:\ProyectoAlfay se comparte con «Uso compartido avanzado». El control fino de acceso se hace con los permisos NTFS. - En Seguridad → Opciones avanzadas se pulsa «Deshabilitar herencia» y se convierten los permisos heredados en explícitos.
- Se eliminan las dos entradas del grupo Usuarios, de modo que solo quedan SYSTEM, Administradores y CREATOR OWNER.
- Se añaden los grupos del proyecto:
GS_ProyectoAlfa_Desarrollosolo con Lectura yGS_ProyectoAlfa_Disenocon Lectura y Escritura.
4. Delegación de la gestión de usuarios
Con el asistente «Delegar control…» sobre UO_Diseño se añade al usuario Juan Pérez y se marca solo la tarea «Crear, eliminar y administrar cuentas de usuario». Puede gestionar las cuentas de esa OU sin tener permisos en el resto del dominio.
Verificación y auditoría
Permisos delegados en la OU:
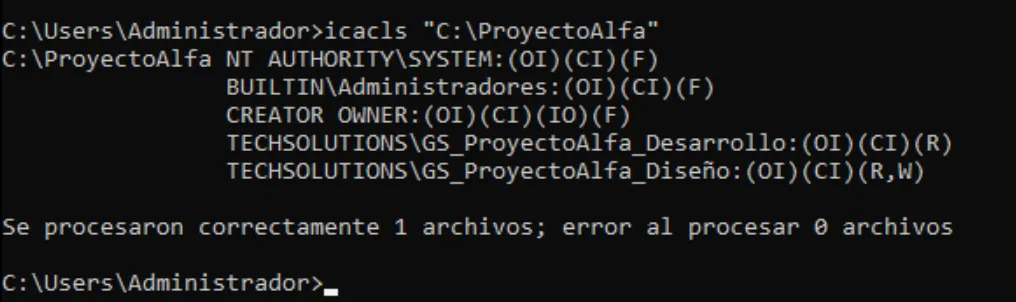
dsacls "OU=UO_Diseño,OU=UO_Departamentos,DC=TechSolutions,DC=com"Permisos NTFS de la carpeta del proyecto:
icacls "C:\ProyectoAlfa"La salida de icacls muestra Control total para SYSTEM, Administradores y CREATOR OWNER, lectura (R) para el grupo de Desarrollo y lectura y escritura (R,W) para el de Diseño, sin ningún usuario individual con permisos.
Como apunte, dsrevoke, que servía para revisar y revocar delegaciones, ya no está disponible en las versiones actuales y la consola no lo reconoce.
Conclusión
El acceso a la carpeta del proyecto depende solo de la pertenencia a grupos, cada grupo tiene el permiso mínimo que necesita y la gestión de usuarios de la OU se ha delegado sin conceder privilegios de administrador. dsacls e icacls permiten comprobarlo sin entorno gráfico.