Acceso a Internet con NAT/PAT y publicación de servicios internos
Configuración de un router Cisco para que los equipos de una red local salgan a Internet con una única IP pública mediante NAT de sobrecarga (PAT), y para publicar un servidor web interno en el puerto 80 mediante una redirección de puerto (NAT estático). El laboratorio se realiza en Cisco Packet Tracer y termina con la comprobación de la tabla de traducciones del router.
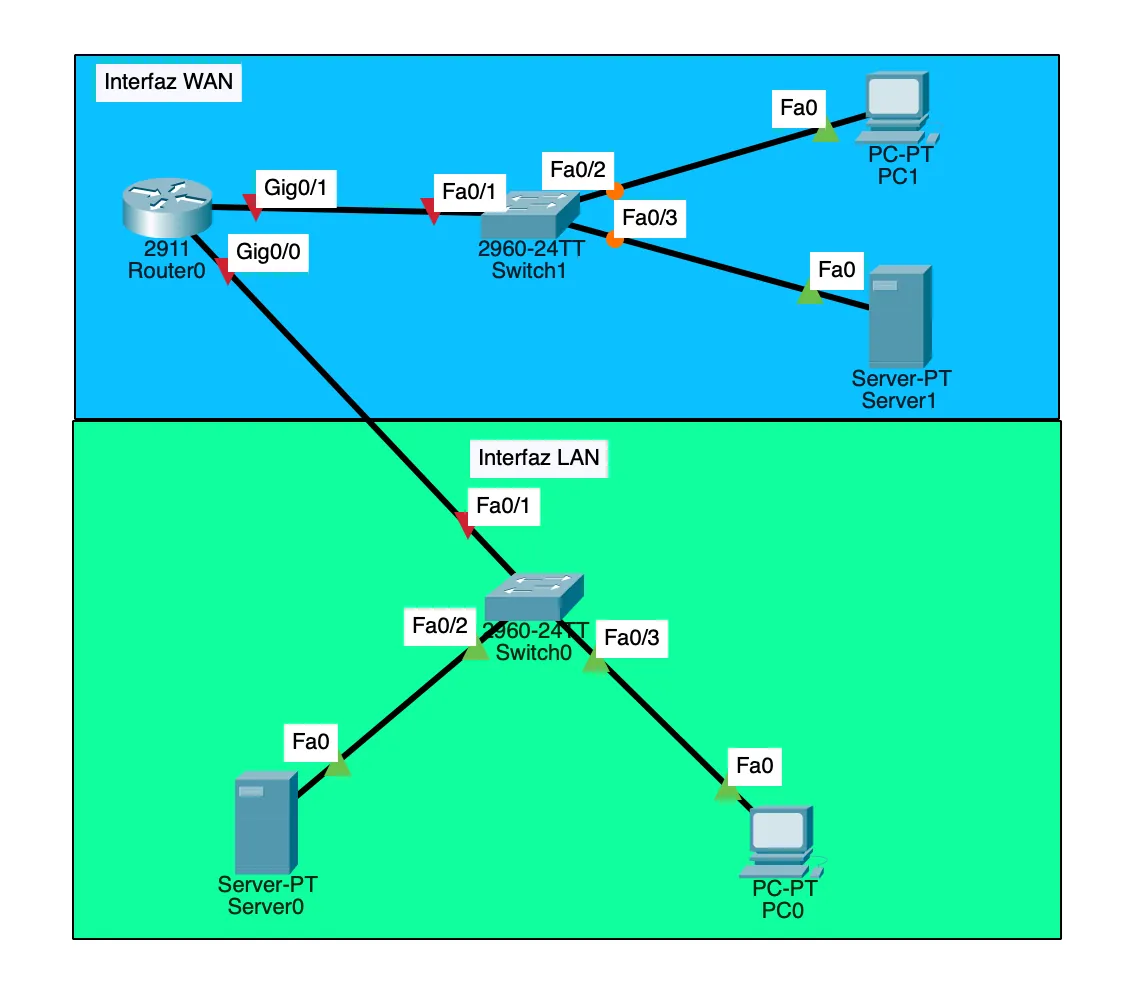
Entorno y topología
| Equipo | Interfaz / red | Dirección IP | Puerta de enlace |
|---|---|---|---|
| Router (LAN) | GigabitEthernet0/0 | 192.168.1.1/24 | — |
| Router (WAN) | GigabitEthernet0/1 | 203.0.113.1/24 | — |
| PC de la LAN | LAN | 192.168.1.10/24 | 192.168.1.1 |
| Servidor web interno | LAN | 192.168.1.100/24 | 192.168.1.1 |
| PC externo | WAN (simula Internet) | 203.0.113.10/24 | 203.0.113.1 |
| Servidor externo | WAN (simula Internet) | 203.0.113.20/24 | 203.0.113.1 |
Pasos
1. Configuración de las interfaces del router
Desde un PC de administración conectado por el puerto de consola se asigna la IP de la LAN y la IP pública de la WAN, y se levantan ambas interfaces:
Router>enable
Router#configure terminal
Router(config)#interface gigabitEthernet 0/0
Router(config-if)#ip address 192.168.1.1 255.255.255.0
Router(config-if)#no shutdown
Router(config-if)#exit
Router(config)#interface gigabitEthernet 0/1
Router(config-if)#ip address 203.0.113.1 255.255.255.0
Router(config-if)#no shutdown
Router(config-if)#end
Router#write memory
2. NAT de sobrecarga (PAT) para la LAN
Se marca la LAN como interfaz interior y la WAN como exterior, se crea una ACL estándar que identifica la red 192.168.1.0/24 y se activa la traducción de toda esa red hacia la IP de la interfaz WAN:
Router(config)#interface GigabitEthernet0/0
Router(config-if)#ip nat inside
Router(config-if)#exit
Router(config)#interface GigabitEthernet0/1
Router(config-if)#ip nat outside
Router(config-if)#exit
Router(config)#access-list 1 permit 192.168.1.0 0.0.0.255
Router(config)#ip nat inside source list 1 interface GigabitEthernet0/1 overload
Router(config)#exit
Router#write memory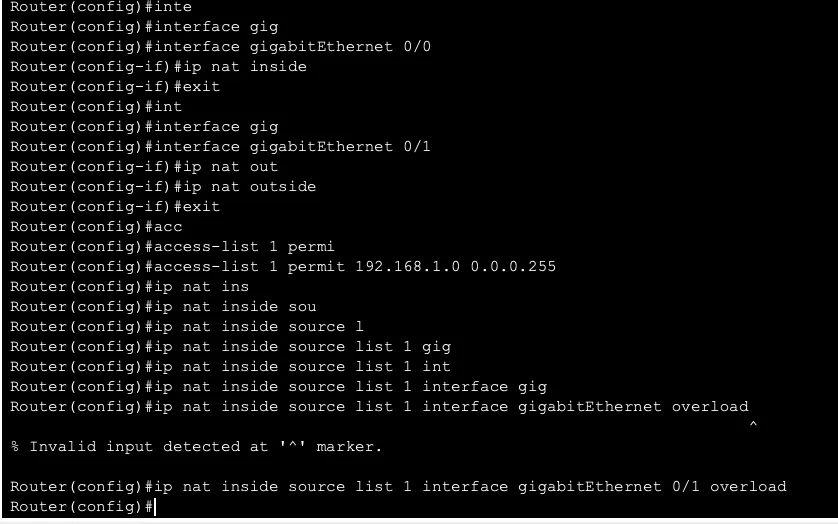
3. Redirección del puerto 80 al servidor web interno
Una regla de NAT estático envía el tráfico que llega a la IP pública por el puerto 80 al servidor 192.168.1.100, también en el puerto 80:
Router(config)#ip nat inside source static tcp 192.168.1.100 80 203.0.113.1 80
Router(config)#exit
Router#write memory
4. Direccionamiento de los equipos finales
En cada PC y servidor se configura de forma estática la IP, la máscara 255.255.255.0 y la puerta de enlace indicadas en la tabla del entorno. Los equipos de la WAN usan como puerta de enlace la IP pública del router para simular que están en Internet.
Verificación
- Salida a Internet desde la LAN. Desde el navegador del PC de la LAN (Desktop → Web Browser) se abre
203.0.113.20y carga la página del servidor externo. - Acceso externo al servidor web. Desde el navegador del PC de la WAN se abre la IP pública del router,
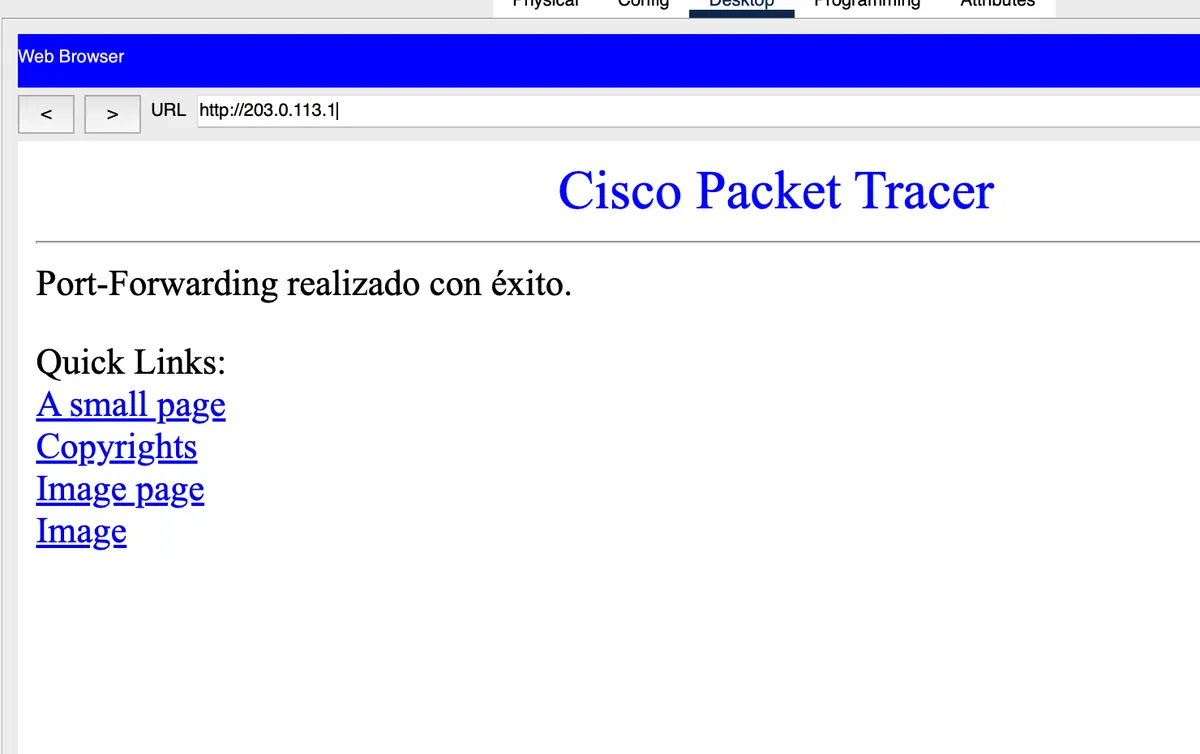
203.0.113.1, y responde el servidor interno, configurado para mostrar el mensaje «Port-Forwarding realizado con éxito». - Tabla de traducciones. En el router se ejecuta
show ip nat translations.
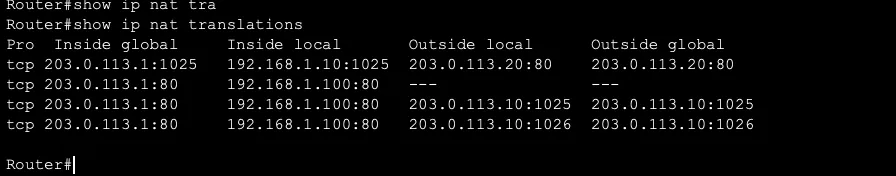
Cómo se lee la tabla:
- Primera línea (PAT): el PC 192.168.1.10 abre una web en el servidor externo 203.0.113.20:80. El router sustituye la IP privada por la pública 203.0.113.1 y le asigna el puerto 1025 para distinguir esa conexión.
- Segunda línea (regla estática): es la redirección configurada: lo que llega a 203.0.113.1:80 se envía a 192.168.1.100:80.
- Tercera y cuarta línea: el cliente externo 203.0.113.10 accede a la IP pública por el puerto 80 y el router reenvía el tráfico al servidor interno gracias a la regla anterior.
Conclusión
Con una sola IP pública, toda la LAN sale a Internet mediante PAT y el servidor web interno queda accesible desde fuera solo en el puerto que se ha publicado. La tabla de traducciones confirma los dos mecanismos: traducciones dinámicas con puertos distintos para los clientes internos y una entrada fija para el servicio publicado.